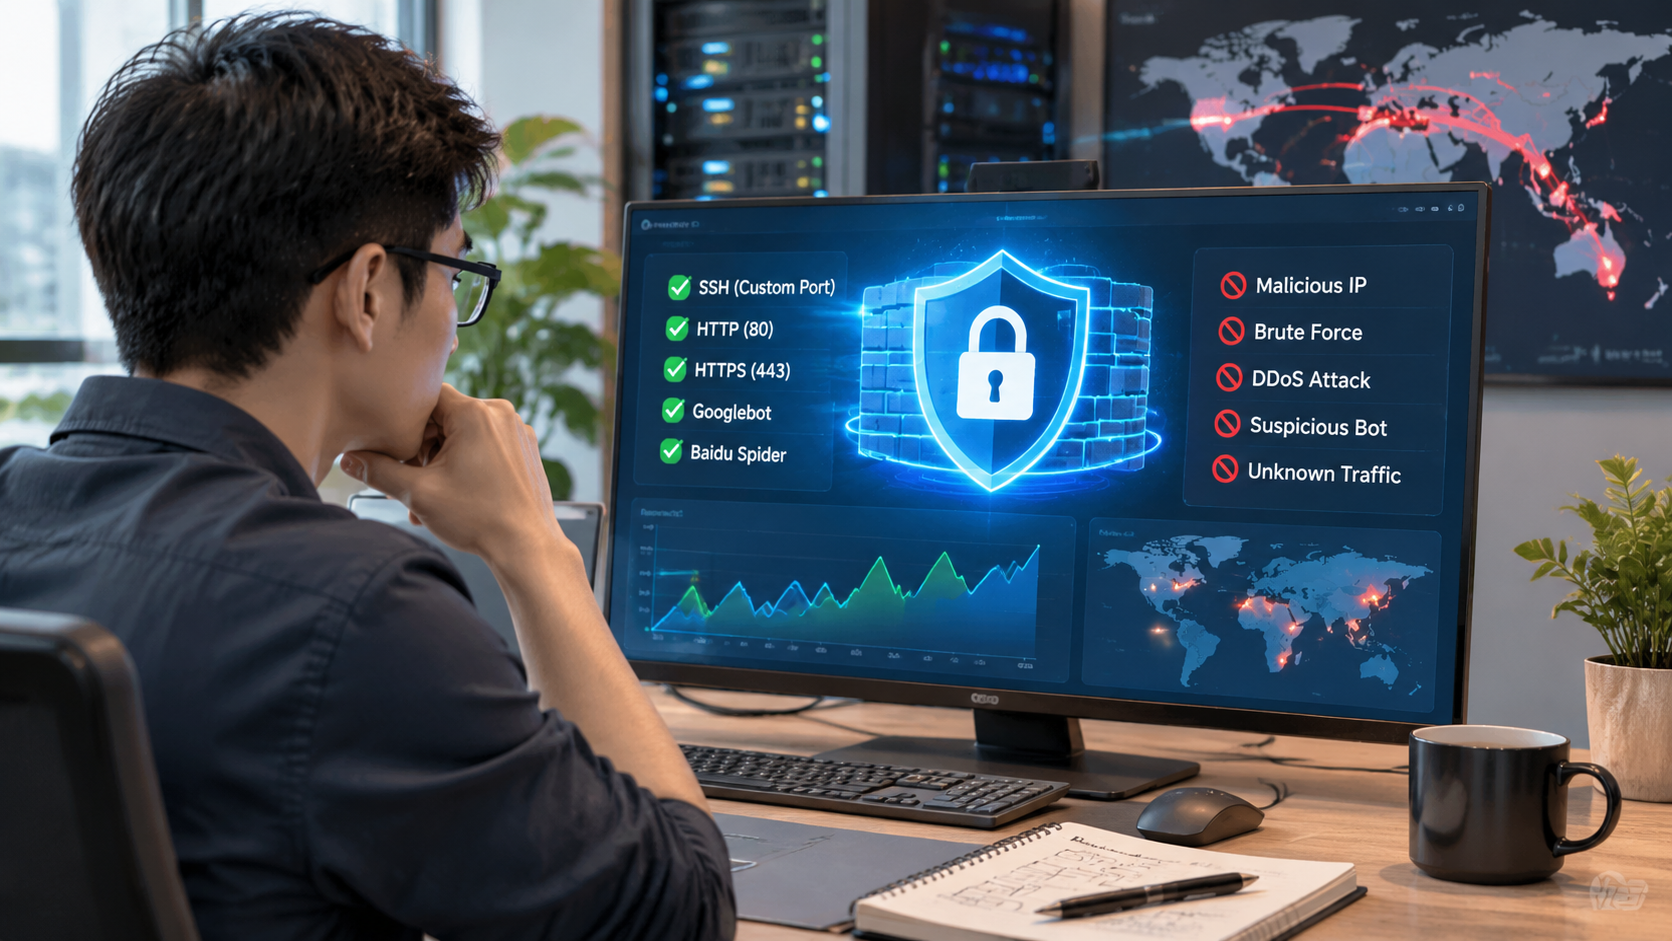
服务器防火墙配置:服务器防火墙配置与排坑指南
做外贸独立站和国内站点这6年,我见过太多新手站长在服务器防火墙配置上栽大跟头——要么是图省事直接 ufw disable 裸奔,被黑客扫得连夜重装系统;要么就是规则下得太死,把 Googlebot、百度爬虫当恶意流量全给 ban 了,跑来问我为什么收录断崖式下跌。更头疼的是,很多做运维和 SEO 的兄弟技术不错,但一到写方案、写复盘或者给客户写技术说明时,满嘴生硬术语,客户看不懂,老板觉得你天天摸鱼。今天老哥抛开那些假大空的算法理论,跟你聊聊怎么把防火墙整得明明白白,顺便拆解几个技术方案与 SEO 报告里最容易翻车的词儿,教你怎么用“人话”写出专业文案。
一、 防火墙实战与文案词汇深度拆解
在聊技术细节前,我们先聊聊站长和运维在向上汇报、写客户文档时,最常挂在嘴边但又最容易用错的几个词。写文案和配规则一个道理:精准才能保命。
1. 闭门造车:别把爬虫拒之门外
- 实战释义:在运维环境里,这不是指“不交流”,而是指脱离业务实际、关起门来设规则。典型表现就是配安全策略时只看端口安全,完全不看 SEO 抓取日志。
- 真实文案例句:
❌ 反面例句:“为确保主机绝对安全,我们闭门造车完善了防护策略,关闭了全段境外未知来源请求。”(老板视角:难怪这个月海外询盘直接归零了!)
✔️ 推荐标题/汇报例句:“推行动态白名单机制,杜绝‘闭门造车’式封禁,保障 Googlebot 海外节点秒级抓取。”
- 适用场景:月度 SEO 运维报告、安全事故复盘、跨部门沟通会议。
- 避坑点:千万别拿这个词自夸“潜心钻研”,它在商业文案里只有贬义,用来形容“脱离一线业务的技术傲慢”最精准。
2. 草木皆兵:警惕防护阈值过度灵敏
- 实战释义:指防火墙限流(Rate Limit)阈值调得太极端,把正常用户的连击、爬虫的高频索引误判为 CC/DDoS 攻击,导致大面积误杀。
- 真实文案例句:
❌ 反面例句:“为了防范恶意扫描,防火墙配置了草木皆兵的限制策略。”(语无伦次,辞不达意)
✔️ 解决方案方案例句:“优化 Fail2ban 阻断灵敏度,避免防御策略‘草木皆兵’导致正常买家下单超时。”
- 适用场景:针对 WAF、Fail2ban、DDoS 清洗策略的调整说明文档。
- 避坑点:不要单用这个词,后面一定要跟量化数据。比如“单 IP 阈值从 30次/秒 放宽至 80次/秒”,否则文案显得很虚。
3. 釜底抽薪:从根源掐断风险的文案包装
- 实战释义:不是头痛医头、哪个 IP 扫你就封哪个 IP,而是直接把攻击面干掉,比如改默认端口、禁止密码登录只留密钥、关闭不用的高危服务。
- 真实文案例句:
❌ 反面例句:“我们对服务器进行了釜底抽薪的操作,关掉了 22 端口。”(显得草率,像误操作)
✔️ 技术博客/交付文案:“安全基线升级:以‘釜底抽薪’之策弃用默认 22 端口,全面切换 Ed25519 密钥认证并绑定 JumpServer。”
- 适用场景:安全整改总结、向甲方交付服务器运维手册、技术博客深度教程。
- 避坑点:该词力度很重,只适用于底座级、不可逆或彻底解决痛点的操作,日常修修补补别乱套。
二、 站长必须掌握的防火墙实操基线
讲完词,咱们看点真家伙。Linux 系统下主流是 UFW(Ubuntu 系列)或者 firewalld(CentOS/Rocky)。这里拿外贸站最常见的 Ubuntu 环境举例:
# 1. 默认策略:拒绝一切传入,允许一切传出(核心底线) sudo ufw default deny incoming sudo ufw default allow outgoing # 2. 釜底抽薪:改掉默认22端口(假设改为 39822),先放行再关旧的 sudo ufw allow 39822/tcp comment 'Custom SSH Port' # 3. 网站必备:放行 HTTP 与 HTTPS sudo ufw allow 80/tcp comment 'Web HTTP' sudo ufw allow 443/tcp comment 'Web HTTPS' # 4. 重点:放行特定管理IP访问后端面板(比如宝塔、1Panel) sudo ufw allow from 123.45.67.89 to any port 8888 proto tcp comment 'Admin Panel Only' # 5. 启动防火墙 sudo ufw enable老站长保命提醒:敲回车执行
ufw enable之前,千万别关当前 SSH 会话!新开一个终端窗口去连你的自定义端口,测试能连上再走。别笑,我见过干了三年的运维因为没测端口,手一抖把自己关在外面的破事。
三、 SEO从业者必看的防火墙避坑对照表
很多做独立站的兄弟最头疼的是:防火墙一开,流量没了;防火墙一关,服务器挂了。下面这张表是老站长交了上万元学费换来的经验,照着抄准没错:
| 配置对象 | 致命误区(踩坑场景) | 老站长实战方案 | 落地文案/报告描述话术 |
|---|---|---|---|
| 搜索引擎爬虫 | 开启全量 IP 区域封锁,直接把美国 IP 全封掉防扫描。 | Googlebot 全网段加白,配置反向 DNS 验证真伪爬虫。 | “配置动态反向解析校验,保障官方爬虫链路畅通无阻。” |
| 高频扫描 IP | 看到恶意扫描就永久封禁 IP,规则堆积上万条拖垮 iptables。 | 借助 ipset 批量处理,或配置 Fail2ban 阶梯式临时封禁(如封 24 小时)。 | “引入轻量级封禁轮转机制,降低防火墙内存开销。” |
| 数据库外联 | 3306 端口直接暴露给公网方便本地 Navicat 连。 | 绑定 127.0.0.1,仅通过 SSH 隧道连接,防火墙禁入 3306。 | “收敛数据库网络边界,实行公网零暴露访问控制。” |
四、 站长技术文案的写作心法
日常不仅要把服务器护城河挖深,还得把方案写得漂亮。记住老站长总结的文案公式:
- 标题优化:痛点 + 场景 + 动作
- 原稿:《Ubuntu防火墙配置》
- 优化:《独立站被CC打挂?3分钟搞定Ubuntu防火墙生产级配置》
- 正文叙事:先讲危害,再讲策略,最后给命令 别一上来贴一堆 bash 脚本,先说明“这个端口不封会被勒索病毒扫死”,别人才会重视你的运维价值。
归根结底,搞好服务器防火墙配置既是保护业务生命的底层硬功夫,也是运维与 SEO 配合的试金石;规则不要追求一刀切,文案不要追求假大空,守住端口,放行权重,网站才能又稳又快地出单。